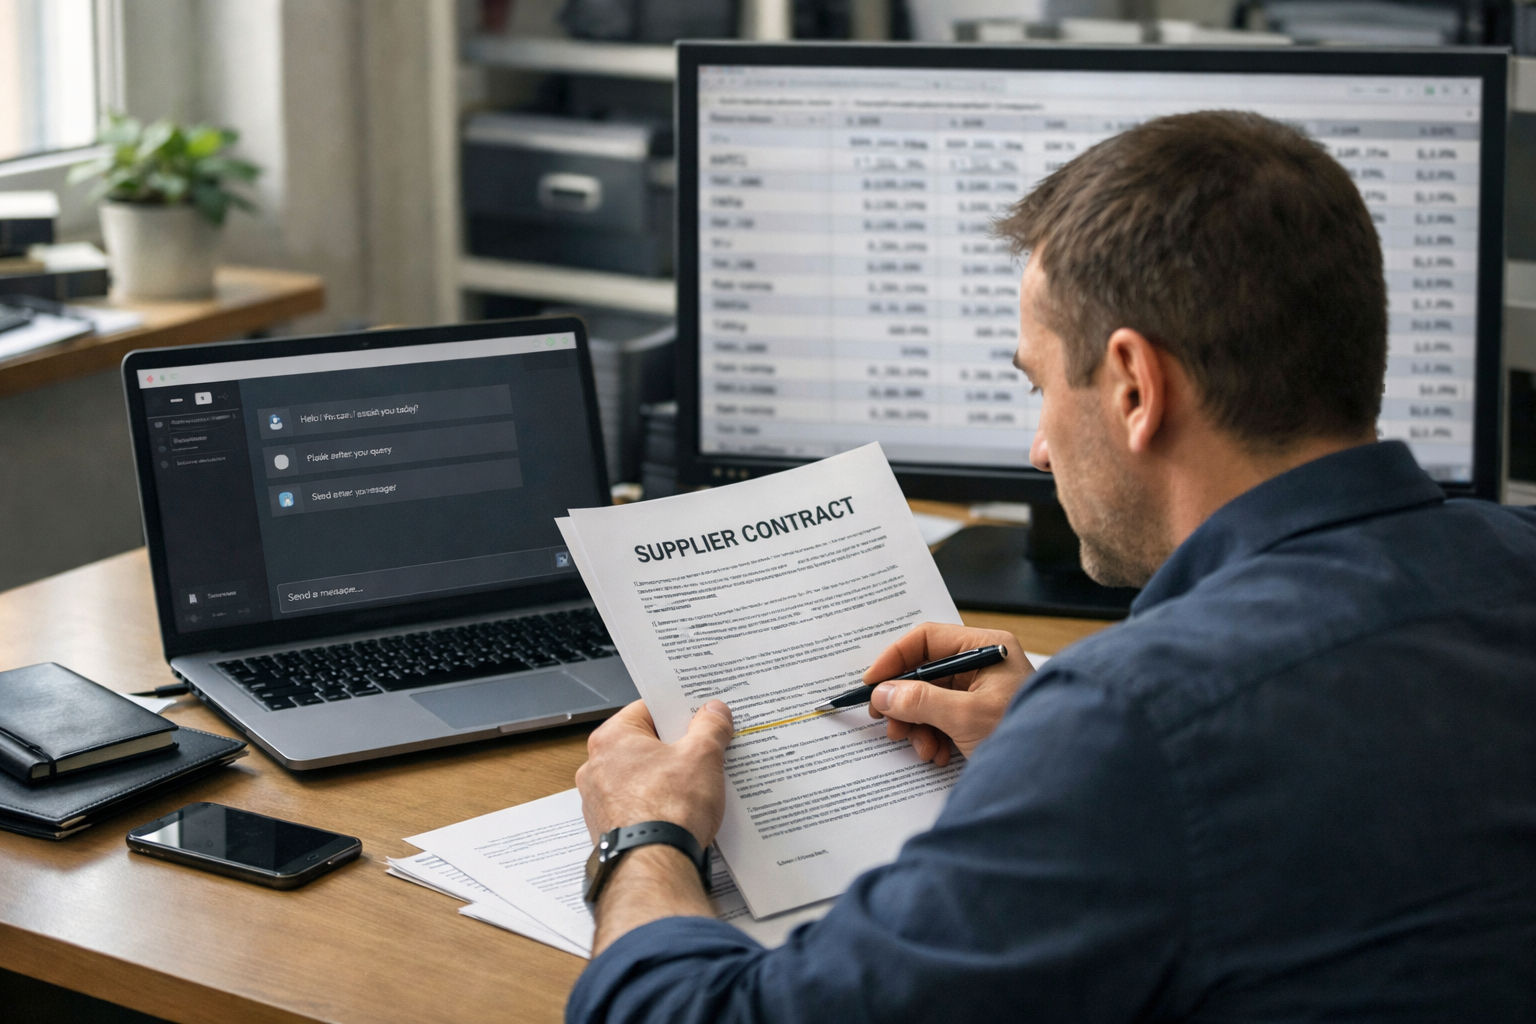
Zamestnanci malých a stredných podnikov používajú pri práci čoraz častejšie vlastné nástroje umelej inteligencie, často bez vedomia zamestnávateľa. Do verejne dostupných chatbotov sa tak môžu dostať zmluvy, cenníky, zápisy z porád či údaje o zákazníkoch. Pre firmu nejde iba o technologické riziko, ale aj o otázku ochrany obchodného know-how, nákladov na prevádzku a plnenia právnych povinností.
Účtovníctvo môže cez bezplatný chatbot prekladať zmluvu so zahraničným dodávateľom, obchodné oddelenie zasa vložiť cenovú tabuľku, aby rýchlo pripravilo prezentáciu. Takéto postupy zvyčajne nevznikajú zo zlého úmyslu, ale zo snahy ušetriť čas. Údaje však v tej chvíli opúšťajú interné systémy a firma nemusí mať jasný prehľad, kde sa spracúvajú, ako dlho ostávajú uložené a za akých podmienok s nimi pracuje externý poskytovateľ.
Najmä menšie podniky často nemajú samostatný bezpečnostný tím ani kapacity na sledovanie používania jednotlivých aplikácií. Samotný zákaz AI nástrojov preto nemusí fungovať. Prieskum Microsoftu a LinkedInu upozorňuje, že väčšina zamestnancov malých a stredných firiem, ktorí AI používajú, si do práce prináša vlastné riešenia. Praktickejšou cestou je poskytnúť bezpečne nastavený nástroj a jasné pravidlá pre dáta, ktoré doň zamestnanci môžu vkladať.
Cloudové služby šetria začiatok, nie vždy prevádzku
Verejný cloud má pre podniky nesporné výhody: nevyžaduje počiatočnú kúpu infraštruktúry, dá sa spustiť rýchlo a pri nižšom využití môže byť finančne výhodný. Pri intenzívnom používaní AI však náklady rastú s objemom spracovaných dát, najmä ak firma pripája svoje systémy cez rozhranie API. Zároveň musí vyhodnotiť, či sú podmienky spracúvania, umiestnenie dát a prípadné prenosy mimo Európskej únie v súlade s jej potrebami a povinnosťami.
Vlastná alebo súkromná infraštruktúra vyžaduje vyššiu úvodnú investíciu, no môže priniesť predvídateľnejšie prevádzkové náklady a väčšiu kontrolu nad dátami. Rozhodnutie závisí od intenzity využitia i citlivosti informácií. Iné požiadavky má zdravotnícke zariadenie, finančná spoločnosť alebo výrobca chrániaci vlastné know-how a iné menší podnik s jednoduchým rezervačným systémom. Jednotné riešenie preto neexistuje; náklady aj riziká treba posudzovať podľa konkrétnej prevádzky.
Rovnaký princíp platí aj pre firemnú komunikáciu. Cez chatovacie nástroje prechádzajú zmluvy, ponuky, zamestnanecké údaje aj prihlasovacie údaje. Ak firma využíva platformu prevádzkovanú globálnym poskytovateľom, história komunikácie je spravidla uložená v jeho prostredí. Alternatívou môžu byť systémy prevádzkované na vlastných serveroch alebo v súkromnom cloude, kde má podnik nad komunikáciou priamejšiu kontrolu.
Pred nasadením AI je dôležité upratať aj samotné dáta. V menších firmách bývajú faktúry v účtovnom programe, zákaznícke informácie v CRM, dochádzka v HR systéme a obchodné výsledky v ďalších súboroch. Ak sú údaje neúplné alebo si navzájom odporujú, nepresné budú aj výstupy AI. Problémom sú aj príliš široko nastavené prístupy. Microsoft pri asistente Copilot uvádza, že používateľovi zobrazí iba údaje, na ktoré má oprávnenie. Ak sú však oprávnenia nastavené voľne, môže sa dostať aj k dokumentom, ktoré by inak nevyhľadal.
Jedným z riešení je prepojiť schválené údaje do spoločnej vrstvy a AI sprístupniť iba informácie určené pre konkrétneho používateľa. Pôvodné systémy pritom nemusia byť nahradené naraz. Firma môže začať napríklad finančnými dátami a postupne pridávať ďalšie oblasti.
Technické nastavenie musí zodpovedať zmluvám a predpisom
Bezpečnosť AI sa nekončí výberom platformy. Podnik musí riešiť ochranu osobných údajov, zmluvné vzťahy s dodávateľmi, ktorí údaje spracúvajú, aj prípadný prenos údajov mimo EÚ. Prevádzkovateľom základných služieb pribúdajú aj povinnosti podľa zákona č. 69/2018 Z. z. o kybernetickej bezpečnosti v znení neskorších predpisov. Nestačí mať len internú smernicu, ak technické opatrenia v praxi nezodpovedajú jej obsahu.
Význam ochrany firemných účtov a e-mailovej komunikácie môže posilniť aj nový Občiansky zákonník účinný od 1. júla 2027. Ten výslovne počíta s písomnou formou v elektronickej podobe a pripúšťa elektronický podpis alebo podobný elektronický prostriedok. Pri úkone odoslanom z e-mailovej adresy alebo účtu, ktoré strany predtým používali, zákon vychádza z predpokladu, že ho vykonal daný odosielateľ, ak sa nepreukáže opak. Napadnutá firemná schránka preto môže mať aj právne a finančné následky.
Pri zavádzaní AI sa preto prepája práca IT odborníkov, špecialistov na ochranu osobných údajov a právnikov. Právne dokumenty majú odrážať skutočné fungovanie služby a technické nastavenie má rešpektovať zmluvné aj zákonné požiadavky. Tento prístup sa uplatňuje aj pri takzvaných regtech riešeniach, ktoré pomáhajú automatizovať právnu agendu, napríklad evidenciu spracovateľských činností, kontrolu dodávateľských zmlúv, sledovanie legislatívnych zmien alebo lehoty pri bezpečnostnom incidente.
Prvým krokom pre firmy nie je nákup ďalšieho softvéru, ale zistenie, ktoré AI nástroje zamestnanci reálne používajú a aké údaje cez ne prechádzajú. Až následne sa dá rozhodnúť, či postačí lepšie nastavenie existujúcich cloudových služieb alebo či sa pri konkrétnej agende oplatí vlastná infraštruktúra. Týmto témam sa má venovať prvý blok bezplatného online webinára, ktorý 24. novembra 2026 organizujú Hronček & Partners a Top privacy. V bloku Bezpečnosť a integrácia technológií po novom od 10:30 majú zaznieť otázky vlastnej infraštruktúry, kontroly nad AI a citlivými dátami i zosúladenia technických opatrení s legislatívou; riešenia z praxe majú predstaviť Top privacy a technologickí partneri Touch4IT, BRAIN:IT a HOUR.