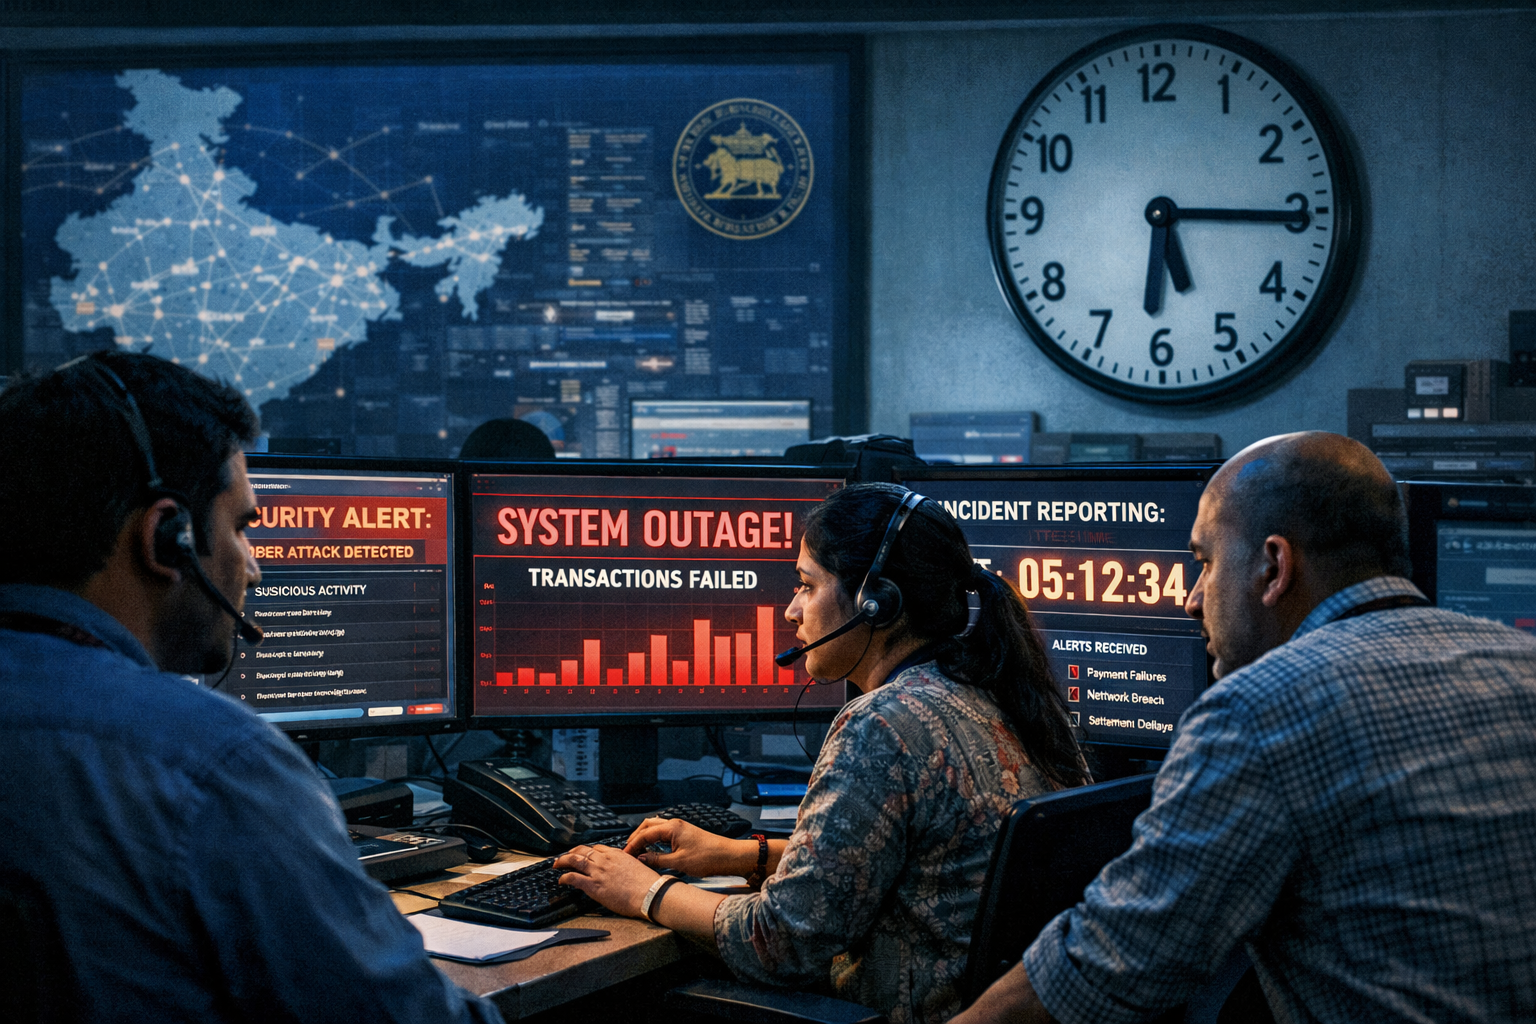
Indická centrálna banka Reserve Bank of India (RBI) zaviedla pre nebankových prevádzkovateľov platobných systémov povinnosť nahlásiť neobvyklé incidenty do šiestich hodín od ich zistenia. Opatrenie sa týka kybernetických útokov, závažných výpadkov systémov aj oneskorení pri zúčtovaní platieb a má obmedziť riziká podvodov v rýchlo rastúcom digitálnom platobnom prostredí krajiny.
Nové usmernenie sa vzťahuje na široký okruh firiem mimo bankového sektora. Patria medzi ne indická National Payments Corporation of India, ktorá prevádzkuje kľúčovú platobnú infraštruktúru, kartové siete, platobní agregátori, vydavatelia predplatených platobných nástrojov aj prevádzkovatelia bankomatov tretích strán. Firmy musia RBI odoslať hlásenie v predpísanej forme, aby regulátor mohol rýchlejšie zasiahnuť a sledovať možné ohrozenie platobného ekosystému.
Kybernetické incidenty spojené s podvodom majú spoločnosti v rovnakej šesťhodinovej lehote oznamovať aj CERT-In, indickému štátnemu tímu pre reakciu na počítačové bezpečnostné incidenty. Skrátenie času na nahlásenie zvyšuje nároky na priebežné monitorovanie, interné procesy a schopnosť firiem rýchlo vyhodnotiť rozsah útoku či výpadku.
Audity, dodávatelia a záložné systémy zvýšia náklady na bezpečnosť
Pravidlá prinášajú aj prísnejšie požiadavky na zabezpečenie digitálnych transakcií, vývoj a ochranu softvéru, externých dodávateľov a pravidelné kontroly systémov. Každý prevádzkovateľ má do dvoch mesiacov po skončení finančného roka predložiť výročnú správu zo systémového auditu. RBI zároveň ponechala povinnú 12-hodinovú ochrannú lehotu po tom, ako klient zmení registrované telefónne číslo alebo e-mailovú adresu.
Dôležitou súčasťou opatrení je kontrola nad kritickým softvérom od tretích strán. Prevádzkovatelia majú mať zdrojový kód kľúčových aplikácií k dispozícii alebo zabezpečený v úschove, takzvanom escrow. Reaguje to na riziko, že bezpečnostná slabina môže vzniknúť v dodávateľskom softvéri, nad ktorým platobná firma nemá dostatočný dohľad.
Vyššie budú aj požiadavky na kontinuitu prevádzky. Firmy majú prevádzkovať zariadenia na obnovu po havárii v inej seizmickej zóne, než kde sa nachádza ich hlavné dátové centrum, a obnovu systémov testovať najmenej dvakrát ročne. Pre poskytovateľov to znamená výdavky na záložnú infraštruktúru, audity, bezpečnostné nástroje a odborný personál, zároveň však nižšie riziko rozsiahlych výpadkov a finančných strát pri útokoch.
Pre veľkých a stredne veľkých nebankových prevádzkovateľov sú nové požiadavky už účinné. Menší poskytovatelia dostali na prispôsobenie dlhšie obdobie, a to do 1. apríla 2028. RBI tým presúva dôraz od riešenia následkov incidentov k prevencii a odolnosti infraštruktúry, ktorá spracúva jednu z najväčších digitálnych platobných prevádzok na svete.