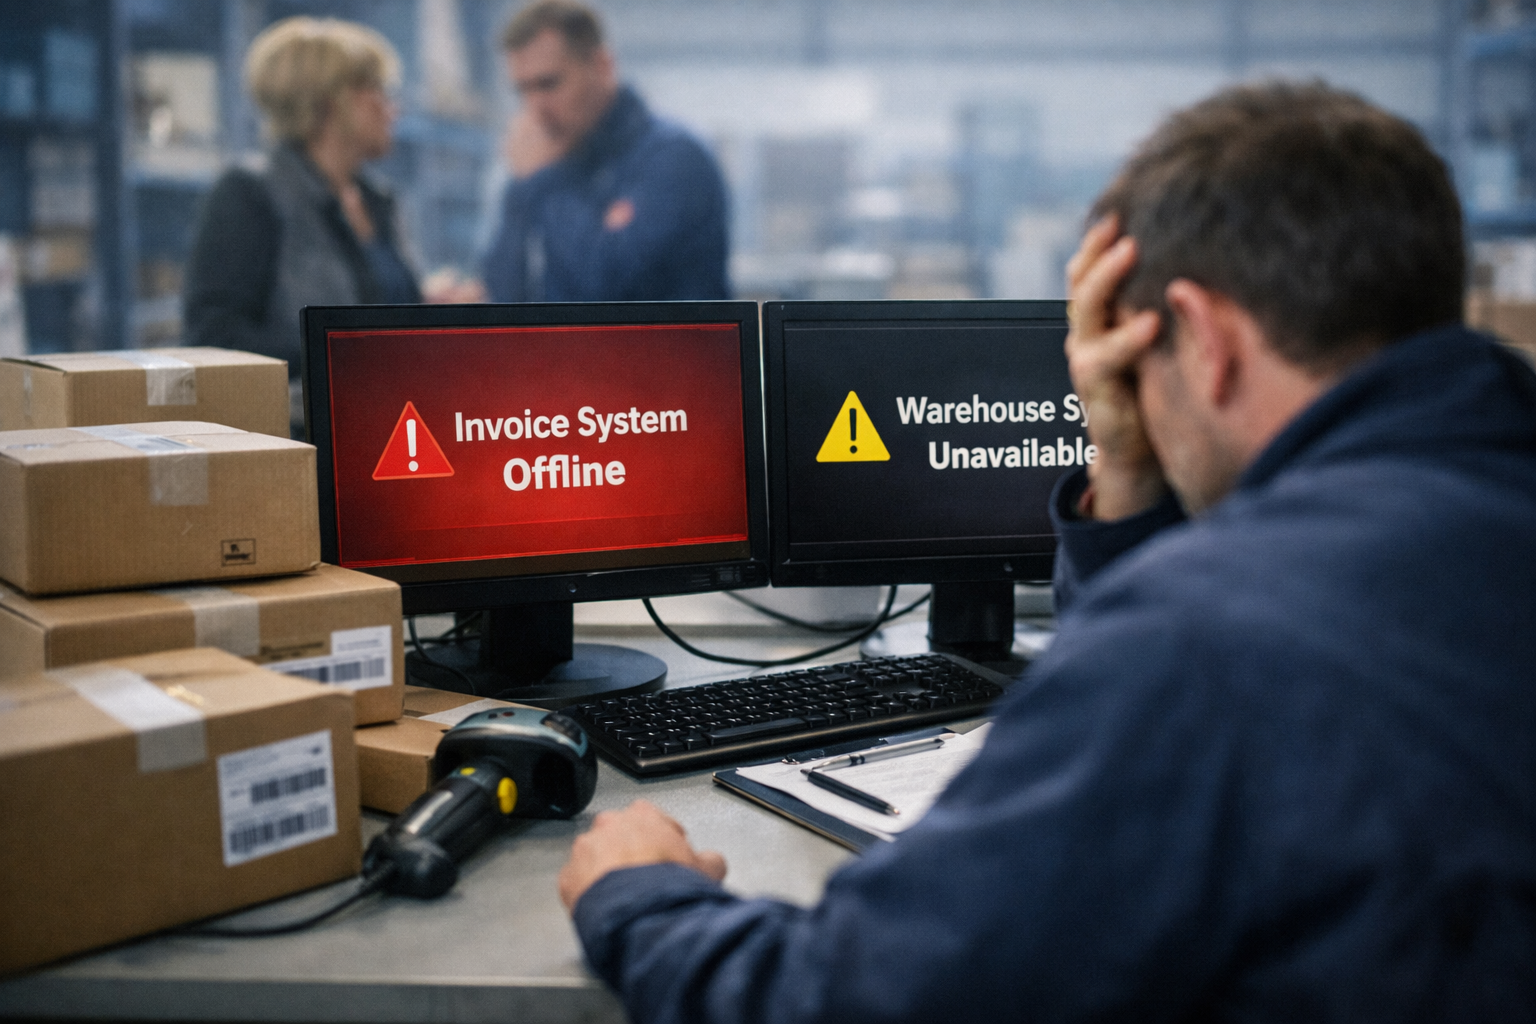
Kybernetický incident nemusí zasiahnuť iba informačné technológie firmy. Ak prestanú fungovať fakturačné, skladové alebo objednávkové systémy, podnik môže pozastaviť expedíciu tovaru, meškať s plnením zmlúv a prísť o časť tržieb. Dlhšie trvajúci výpadok zároveň zvyšuje riziko zmluvných penále, straty zákazky a narušenia dôvery obchodných partnerov.
Finančné následky útoku sa neobmedzujú na odstránenie škodlivého softvéru či obnovu dát. Firma môže počas odstávky strácať príjmy a zároveň vynakladať peniaze na technické riešenie incidentu. Zákazník alebo dodávateľ pritom môže vážne narušenie prevádzky vnímať ako signál nižšej spoľahlivosti, čo sa prejaví až pri ďalších obchodných rozhodnutiach.
Výkupné nezaručuje obnovenie prevádzky
Výrazné riziko predstavuje ransomvér, pri ktorom útočníci zašifrujú dáta a požadujú výkupné za ich sprístupnenie. Vedenie spoločnosti sa v takom prípade rozhoduje pod časovým tlakom, kým jej prevádzka môže byť obmedzená alebo úplne zastavená. Ani zaplatenie výkupného však samo osebe nezaručuje, že firma údaje skutočne získa späť.
Podniky preto potrebujú funkčné a pravidelne overované zálohy, plán reakcie na bezpečnostný incident aj ľudí, ktorí dokážu v prípade problému rýchlo konať. Výdavky na preventívne opatrenia sa dajú zaradiť do rozpočtu a rozložiť v čase. Rozsah škody po útoku je naopak ťažké predvídať, najmä ak incident zasiahne viaceré kľúčové systémy naraz.
Účelom ochrany nie je sľubovať úplnú imunitu voči útokom. Dôležité je znižovať pravdepodobnosť narušenia systémov, zachytiť podozrivú aktivitu čo najskôr a obmedziť následky, ak k incidentu dôjde. Popri technológiách to vyžaduje aj poznanie zraniteľností, správne nastavené pravidlá a vzdelávanie zamestnancov.
Neustály dohľad môže skrátiť odstávku
Nie každá firma má vlastný tím kybernetickej bezpečnosti alebo kapacitu monitorovať systémy aj mimo pracovného času. Podozrivá aktivita sa pritom môže objaviť v noci či cez víkend, keď interné IT nemusí byť okamžite dostupné. Rýchle preverenie varovných signálov môže pomôcť zastaviť šírenie útoku skôr, než ovplyvní väčšiu časť prevádzky.
Orange Slovensko ponúka firmám bezpečnostný audit na identifikáciu zraniteľností, službu Backup Expert pre zálohovanie dát a Dynamic SOC na nepretržitý dohľad nad IT prostredím. Dynamic SOC monitoruje koncové zariadenia, servery, cloud, siete aj prihlasovacie systémy. Automatizované nástroje dopĺňajú bezpečnostní analytici, ktorí preverujú zaznamenané udalosti a pomáhajú pri reakcii na incidenty.
Pre podnikanie je kybernetická bezpečnosť priamo spojená so schopnosťou dodávať tovar a služby, fakturovať a plniť záväzky. Zákazníci zvyčajne neposudzujú použité bezpečnostné riešenia, výpadok služieb či oneskorenú dodávku však pocítia bezprostredne.